Der Hardware-Wallet-Hersteller Trezor arbeitet künftig mit weniger Wiederverkäufern zusammen. Als Grund nennt das Unternehmen die jüngsten Vorfälle in der Lieferkette, betont aber, es gebe keinen einzigen Hinweis auf manipulierte Trezor-Geräte. Welche Händler wegfallen, sagt Trezor bislang nicht.
Die Ankündigung kam am Dienstag um 15:32 Uhr MESZ in einem Beitrag auf X. “Following recent supply-chain incidents, we decided to reduce the number of resellers so we can more effectively check those we work with”, schreibt Trezor dort. Mit weniger Partnern will der Hersteller die verbleibenden also gründlicher prüfen können.
Gleich danach folgt der Satz, auf den es Trezor ankommt: “Let us be very clear: there is not a single piece of evidence that Trezor devices have been compromised.” Der Schritt sei vorbeugend und aus großer Vorsicht getroffen worden.
Zahlen nennt der Beitrag nicht.
Offen bleibt damit, wie viele Händler Trezor bisher beliefert hat, wie viele es künftig sein sollen und ab wann die Änderung gilt. Auf der Händlerseite von Trezor standen am Dienstagnachmittag für Deutschland weiter Alza und Amazon, für Österreich Alza; einen Hinweis auf die Verkleinerung trug die Seite noch nicht.
Ledgers Fall in Südostasien hat die Branche aufgeschreckt
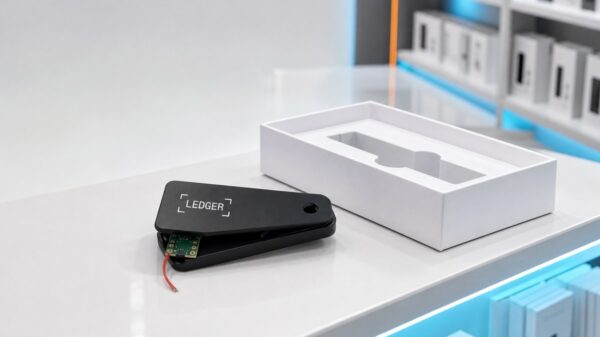
Auslöser ist der Händler CryptoBilis. Über ihn verkaufte Ledger-Geräte enthielten nach Angaben von Ledger ein fremdes Bauteil, das die Wiederherstellungsphrase über das Mobilfunknetz weitergab; Ledger bestätigte das Implantat im Gerät eines Opfers. On-Chain-Analysten schätzen den Schaden nach Angaben von Unchained auf rund 93 bis über 103 Millionen Dollar, Ledger selbst hat keine Summe bestätigt.
Trezor hatte schon am Montag mitgeteilt, CryptoBilis stehe nicht mehr auf seiner Händlerliste. Manipulierte Trezor-Geräte aus diesem Kanal seien nicht gemeldet worden, zitiert Unchained den Hersteller.
In Deutschland hat der Fall den Handel erreicht: MediaMarkt nahm Ledger-Geräte vorerst aus dem Verkauf, ohne dass ein manipuliertes Gerät aus Europa bestätigt war. Trezor selbst war in diesem Jahr zweimal über Dienstleister betroffen, nicht über Händler: Beim Versanddienstleister ShipMonk wurden Kundendaten abgegriffen, beim E-Mail-Anbieter Brevo Adressen aus dem Newsletter. Geräte und eigene Systeme seien in beiden Fällen nicht betroffen gewesen, teilte Trezor damals mit.
Für Käufer ändert sich zunächst wenig, solange sie beim Hersteller oder bei einem gelisteten Händler bestellen. Wer gerade ein Gerät sucht, findet im Krypto-Wallet-Vergleich die gängigen Modelle nebeneinander.
Welche Händler auf Trezors Liste bleiben, hatte das Unternehmen bis Dienstagabend nicht gesagt.
Bitcoin und Ether lassen sich unter anderem bei eToro kaufen; wie der Übertrag von dort auf eine eigene Hardware-Wallet gelingt, zeigt unsere Anleitung für Ledger und Trezor.