SafePal warnt vor gefälschten Briefen mit QR-Code
SafePal warnt vor Briefen, die eine angebliche Firmware-Lücke melden und per QR-Code auf eine Phishing-Seite führen. Nach Angaben des Herstellers gehen sie an Betroffene des Datenlecks vom August; Berichte kommen bisher aus Italien.
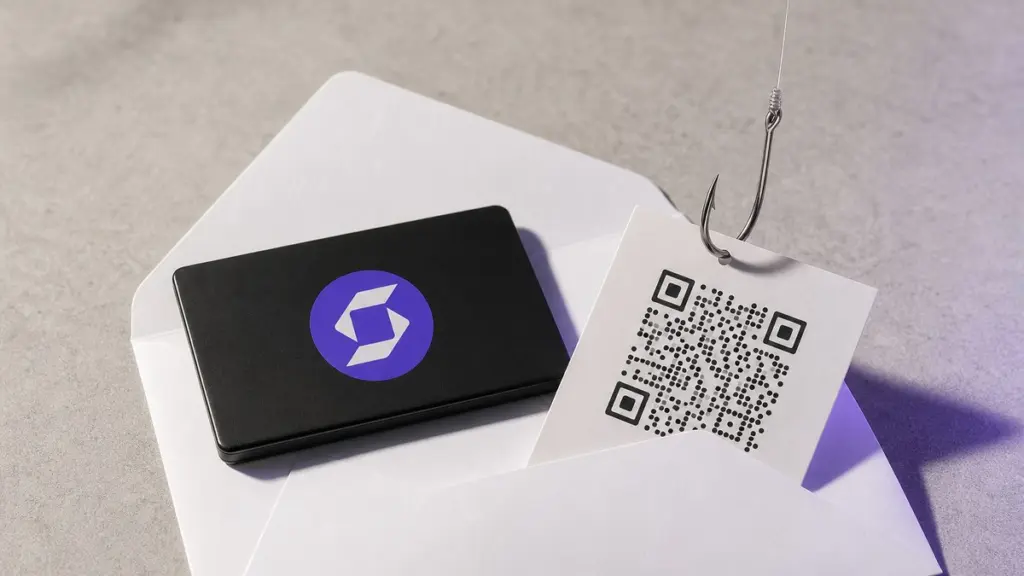
Der Hardware-Wallet-Hersteller SafePal warnt Kunden vor Briefen, die eine angebliche Sicherheitslücke in der Firmware ihres Geräts melden. Ein QR-Code darin führt auf eine Phishing-Seite. Nach Angaben von SafePal gehen die Briefe an Betroffene des Datenlecks, das die Firma im August öffentlich gemacht hat; Berichte darüber kommen bisher aus Italien.
In einem aktualisierten Sicherheitshinweis spricht SafePal von einer “wave of physical phishing letters”, einer Welle von Phishing-Briefen auf Papier. Kunden sollen den Code nicht scannen, auf der verlinkten Seite nichts eingeben und den Brief über die Meldeseite des Herstellers anzeigen.
Echt sind an diesen Briefen nur die Daten der Empfänger.
Ein Bestell-Plug-in verriet Daten von knapp 40.000 Kunden
Am 16. August hatte SafePal den Vorfall öffentlich gemacht. Über eine Lücke in der Sendungsverfolgung eines Plug-ins ließen sich demnach die Bestelldaten fremder Kunden abrufen. Betroffen sind rund 39.798 Kunden, die zwischen dem 2. März 2025 und dem 11. April 2026 bestellt hatten, mit Name, E-Mail-Adresse, Lieferadresse, Telefonnummer und Angaben zum Kauf.
Seed-Phrasen, private Schlüssel und Wallet-Passwörter waren nach Angaben des Herstellers nicht darunter, solche Daten erhebe SafePal gar nicht. Schon im August warnte die Firma aber, dass Betrüger die Bestelldaten für gezielte Versuche nutzen könnten, ausdrücklich auch per Brief und mit falschen Aufforderungen zum Firmware-Update.
Inzwischen hat das Sicherheitsunternehmen Cure53 die Behebung und das Bestellsystem im Auftrag von SafePal geprüft und laut Hersteller keine Sicherheitslücken gefunden. Gefälschte Domains spürt SafePal mit Diensten wie Phishfort auf und lässt sie sperren. Die Firma weiß nach eigenen Angaben auch von Personen, die den Datensatz zum Kauf anbieten; ob er echt ist, könne sie nicht prüfen.
Die gefälschte Seite zeigt Name und Bestellung des Empfängers
Das italienische Portal Criptovaluta.it hat einen der Briefe veröffentlicht. Er beginnt mit dem Satz “La informiamo che nel corso di un ulteriore controllo dei wallet già spediti, abbiamo rilevato un problema di sicurezza nel firmware del Suo wallet hardware SafePal”, auf Deutsch: Bei einer weiteren Kontrolle bereits verschickter Wallets sei ein Sicherheitsproblem in der Firmware des Geräts festgestellt worden.
Der QR-Code führt nach dem Bericht über den dezentralen Speicherdienst Arweave auf eine nachgebaute SafePal-Seite, die Name, Adresse und Bestellung des jeweiligen Empfängers anzeigt.
Ob auch Kunden in Deutschland, Österreich oder der Schweiz solche Briefe bekommen haben, ist nicht bekannt. Betroffen sein kann jeder, der im genannten Zeitraum direkt bei SafePal bestellt hat; der Hersteller hatte diese Kunden am 16. August per E-Mail informiert. Nach Seed-Phrase, privatem Schlüssel oder Passwort fragt SafePal laut eigenem Hinweis nie, weder am Telefon noch per E-Mail.
Daten aus Kunden- und Bestellsystemen sind zuletzt öfter abgeflossen, etwa beim Vorfall bei Amplitude mit Kontaktdaten von Coinbase-Kunden; bei Foundation folgte auf einen Einbruch Phishing an Passport-Kunden. Wie viele Briefe im Fall SafePal im Umlauf sind und ob weitere Länder betroffen sind, hat der Hersteller bisher nicht mitgeteilt.
Kryptowährungen sind sehr schwankungsanfällig. Dieser Artikel ist keine Anlageberatung.
Über Sven Meisinger
Redakteur bei Krypto-Boersen.com mit Schwerpunkt auf fundierte Marktanalysen und aktuelle Entwicklungen im Bereich digitaler Assets. Durch tiefgreifende Recherche und datenbasierte Analysen liefert er präzise Einschätzungen zu Markttrends, regulatorischen Veränderungen und technologischen Innovationen in der Blockchain-Industrie. Seine Expertise umfasst sowohl technische Chartanalysen als auch fundamentale Bewertungen von Kryptowährungen und DeFi-Protokollen.
Alle Artikel von Sven Meisinger