Keystone vernichtet 18.835 Wallets nach Diebstahl des Prüfschlüssels
Beim Einbruch in seine Webseite hat Keystone auch den Schlüssel für die Echtheitsprüfung seiner Hardware-Wallets verloren. 18.835 Geräte aus dem Lager werden vernichtet, der Versand ruht. Wer sein Gerät nach dem 20. Oktober bekam, soll es vom Support prüfen lassen.
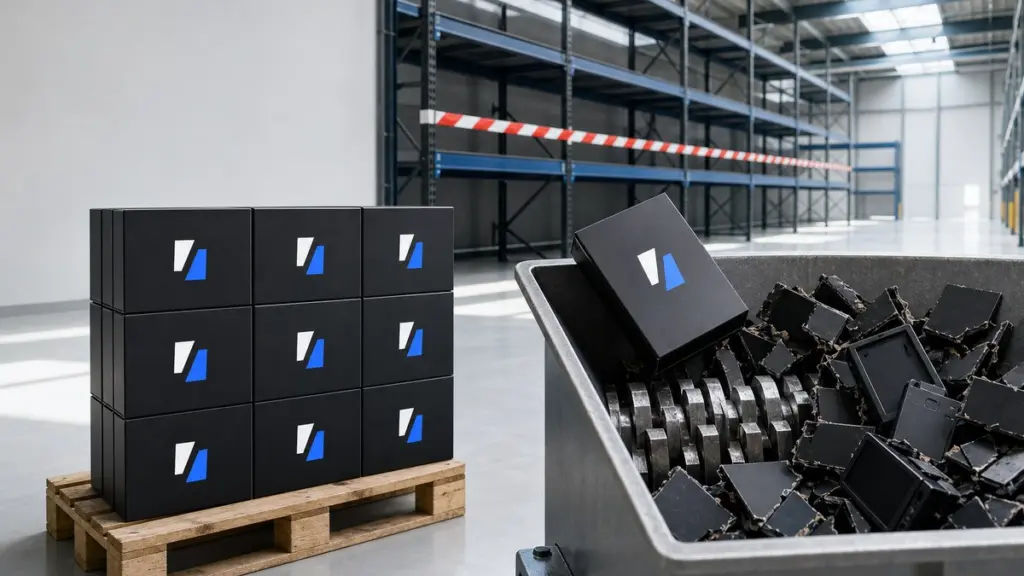
Beim Einbruch in seine Webseite hat Keystone nicht nur Kundendaten verloren, sondern auch den Schlüssel, mit dem Käufer die Echtheit ihrer Hardware-Wallet prüfen. Der Hersteller vernichtet deshalb 18.835 Geräte aus dem Lager und stoppt den Versand. Wer sein Gerät nach dem 20. Oktober bekommen hat, soll es zusätzlich vom Support prüfen lassen, auch wenn die Online-Prüfung bestanden ist.
Bis Sonntag ging es bei dem Vorfall um Adressen: Namen, Kontaktdaten und Bestellungen aus dem Onlineshop waren abgeflossen, wie Keystone am Samstag bestätigt hatte. Am Montag um 15:02 Uhr veröffentlichte das Unternehmen auf X seine Stellungnahme mit den Ergebnissen der Untersuchung, wonach der Angreifer eine Lücke in einem Überwachungswerkzeug eines Drittanbieters auf der Webseite nutzte und sich damit erweiterte Rechte verschaffte.
Der gestohlene Schlüssel lässt Fälschungen die Prüfung bestehen
Mit seiner Hilfe erbeutete er auch den sogenannten WebAuth-Schlüssel. Über ihn läuft die Echtheitsprüfung auf der Herstellerseite: Der Käufer scannt dort einen QR-Code mit seinem Gerät und gibt den Code ein, den die Wallet anzeigt. Der Schlüssel wird bei der Herstellung in jedes Gerät geschrieben und lässt sich weder löschen noch ersetzen.
Mit Recovery-Phrase, privaten Schlüsseln und dem Signieren von Transaktionen hat er nach Angaben von Keystone nichts zu tun. Gefährlich ist er trotzdem, und das Unternehmen sagt offen, warum: “If it is exposed, an attacker could use it to produce counterfeit devices that pass authentication checks.” Ein Angreifer könnte also gefälschte Geräte bauen, die den Echtheitstest bestehen, sie an Kunden verkaufen und deren Coins abgreifen, sobald sie darauf liegen; dass manipulierte Hardware kein Gedankenspiel ist, zeigte zuletzt der Fall der präparierten Ledger-Geräte.
Bei Geräten, die nach dem 20. Oktober ankamen, beweist ein bestandener Test deshalb nichts mehr.
Keystone stoppt Versand und stellt auf Vorbestellung um
Die Produktion verwendet den alten Schlüssel ab sofort nicht mehr, neue Geräte bekommen einen neuen. Die 18.835 Wallets im Lager, die noch den alten tragen, werden vernichtet statt verkauft. Alle noch nicht verschickten Bestellungen aus dem eigenen Shop liegen auf Eis, bis die neue Serie fertig ist; bis dahin verkauft Keystone nur auf Vorbestellung, einen Termin nennt es nicht.
Für Besitzer zieht der Hersteller die Grenze am 20. Oktober, dem Tag, an dem er den Zugriff bemerkte. Wer sein Gerät vorher erhalten hat und den Test besteht, kann es weiter nutzen. Wer ein Gerät mit dem alten Schlüssel erst danach bekam, soll sich vor der ersten Nutzung an den Support wenden und auf die Bestätigung warten. Auf der Prüfseite stand dazu am Montagnachmittag noch kein Hinweis, als Kontakt nennt sie support@keyst.one.
Zurückschicken muss niemand sein Gerät. Keystone warnt ausdrücklich vor Anrufen und Nachrichten, die einen Rückruf, eine “Vermögensmigration” oder eine Wallet-Prüfung anbieten, und rät davon ab, Coins allein wegen des Vorfalls umzuziehen.
Die Löschfrist hat nicht funktioniert, räumt Keystone ein
Zugleich beantwortet die Mitteilung die Frage, warum Kunden mit Bestellungen von 2024 betroffen sind. Von 51.083 Käuferdatensätzen im Shopify-Shop waren 25.119 rechtzeitig gelöscht, 25.964 aus den Jahren 2024 bis 2026 enthielten noch Namen, Kontaktdaten und Lieferadressen. Ein selbst gebautes Werkzeug für die Löschung nach 180 Tagen lief unzuverlässig, und die Fehlschläge bemerkte das Unternehmen nicht rechtzeitig. “We failed to fulfill our commitment to erase customer data on time”, schreibt Keystone, man habe die Zusage nicht eingehalten.
Dazu kommen 12.873 abgebrochene Bestellvorgänge mit Namen und Adressen. Käufe über Amazon und andere Händler sind nach Angaben des Unternehmens nicht betroffen. Meldungen an die Behörden seien in der EU, in Großbritannien und weiteren Ländern eingereicht, die Aufbewahrungsfrist sinkt auf 90 Tage.
Die überfälligen Daten hat Keystone am 24. Oktober bei Shopify zur Löschung angemeldet, nach einer Wartezeit von zehn Tagen soll sie am 3. November abgeschlossen sein.
Kryptowährungen sind sehr schwankungsanfällig. Dieser Artikel ist keine Anlageberatung.
Über Sven Meisinger
Redakteur bei Krypto-Boersen.com mit Schwerpunkt auf fundierte Marktanalysen und aktuelle Entwicklungen im Bereich digitaler Assets. Durch tiefgreifende Recherche und datenbasierte Analysen liefert er präzise Einschätzungen zu Markttrends, regulatorischen Veränderungen und technologischen Innovationen in der Blockchain-Industrie. Seine Expertise umfasst sowohl technische Chartanalysen als auch fundamentale Bewertungen von Kryptowährungen und DeFi-Protokollen.
Alle Artikel von Sven Meisinger