Gefälschte Ledger-Briefe erfinden Meldepflicht bis 31. Oktober
Gefälschte Briefe im Namen von Ledger verlangen von deutschen Kunden eine Registrierung bei ZenLedger bis zum 31. Oktober. Die Pflicht gibt es nicht, der QR-Code führt vermutlich auf eine nachgebaute Seite.
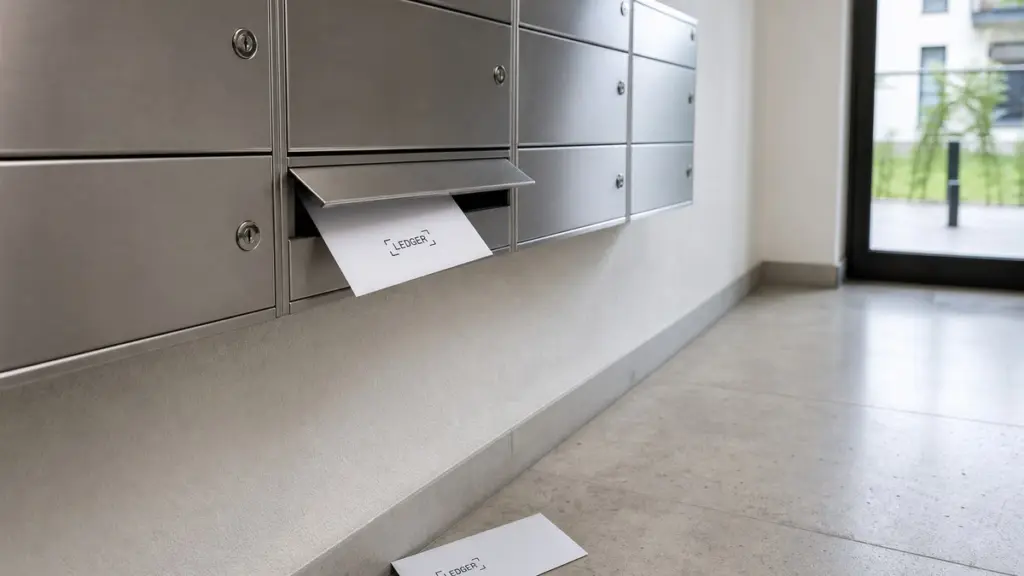
In Deutschland kursieren Briefe im Namen von Ledger, die Besitzern einer Hardware-Wallet eine Registrierung beim US-Steuersoftwareanbieter ZenLedger bis zum 31. Oktober vorschreiben. Eine solche Pflicht gibt es nicht; der QR-Code im Schreiben führt nach Einschätzung von BTC-ECHO vermutlich auf eine nachgebaute Seite.
Der Umschlag ist korrekt adressiert, mit vollem Namen und richtiger Anschrift. Im Schreiben stehen das Ledger-Logo, eine Deutschlandflagge und das Wort “Kundenmitteilung”, dazu Verweise auf die BaFin und das Bundeszentralamt für Steuern. Wer sich nicht rechtzeitig registriere, müsse mit Rückfragen der Behörden, zusätzlichen Prüfungen und Verzögerungen bei Börsen wie Coinbase rechnen.
Beigelegt ist sogar eine Rabattkarte über 15 Prozent.
BTC-ECHO liegt ein Exemplar vor, die Redaktion berichtete am Dienstag darüber. Erste Hinweise auf fast gleiche Briefe gab es schon Mitte Oktober: Ein deutscher Ledger-Nutzer schrieb auf X unter dem Namen @jayr_crypto, er habe “diese Woche” erneut einen gefälschten Brief bekommen, wie die Dienste Odaily und ChainCatcher am 14. Oktober meldeten. Eine Stellungnahme von Ledger zu den Briefen lag BTC-ECHO bis Redaktionsschluss nicht vor.
Das Steuergesetz verpflichtet Börsen, nicht Wallet-Besitzer
Die Pflicht, auf die sich das Schreiben beruft, ist erfunden. Das Kryptowerte-Steuertransparenzgesetz, mit dem Deutschland die EU-Richtlinie DAC8 umsetzt, richtet sich an Kryptowerte-Dienstleister und -Betreiber, also an Börsen und Verwahrer, die Tauschgeschäfte für ihre Kunden abwickeln; eine Registrierung für Besitzer einer Hardware-Wallet sieht es nicht vor.
ZenLedger gibt es tatsächlich, ein US-Unternehmen für Krypto-Steuersoftware, doch eine Verbindung zwischen der Firma und den Briefen ist nicht bekannt.
Wohin der QR-Code führt, ist öffentlich nicht bekannt. BTC-ECHO hält eine nachgebaute Registrierungsseite für wahrscheinlich, die persönliche Daten oder im schlimmsten Fall die 24 Wörter der Wiederherstellungsphrase abfragt; wer diese Wörter eingibt, gibt den Zugriff auf seine Coins aus der Hand.
Ledger-Kunden bekommen seit Monaten falsche Post
Die Masche ist älter als die Steuer-Variante. Schon im Juli 2025 warnte die Schweizer Polizeiplattform cybercrimepolice.ch vor Briefen, die eine angebliche Sicherheitslücke meldeten und über einen QR-Code die Wiederherstellungsphrase abfragten. Ledger selbst führt Briefpost auf seiner Warnseite zu Phishing-Kampagnen: “Users are receiving physical letters in the mail.” Dort steht auch der Satz “there is no good reason to type your recovery phrase into a computer”, es gibt also keinen guten Grund, die Phrase in einen Computer einzutippen.
Woher die Absender Namen und Anschriften haben, ist nicht bestätigt; BTC-ECHO vermutet ein Datenleck beim Versanddienstleister Global-e vom Januar, seitdem tauchen Briefe in der jeweiligen Landessprache in mehreren Ländern auf.
Die Briefe fallen in die Wochen, in denen MediaMarkt den Verkauf der Ledger-Geräte gestoppt hat, nachdem in Südostasien manipulierte Geräte mit Spionage-Implantat aufgetaucht waren; Ledger sieht eine organisierte Bande hinter den Implantaten. Mit dem Brief haben diese Fälle nichts gemein, außer dem Namen auf dem Umschlag.
Wer ein solches Schreiben erhält, scannt den Code nicht und gibt die 24 Wörter nirgends ein. Hat jemand die Phrase schon preisgegeben, rät die Schweizer Polizei, die Coins sofort auf eine neue Wallet zu übertragen und den Ledger-Support über die offiziellen Kontaktwege zu verständigen. Die deutsche ZenLedger-Fassung fehlt auf der Warnseite von Ledger bislang.
Kryptowährungen sind sehr schwankungsanfällig. Dieser Artikel ist keine Anlageberatung.
Über Sven Meisinger
Redakteur bei Krypto-Boersen.com mit Schwerpunkt auf fundierte Marktanalysen und aktuelle Entwicklungen im Bereich digitaler Assets. Durch tiefgreifende Recherche und datenbasierte Analysen liefert er präzise Einschätzungen zu Markttrends, regulatorischen Veränderungen und technologischen Innovationen in der Blockchain-Industrie. Seine Expertise umfasst sowohl technische Chartanalysen als auch fundamentale Bewertungen von Kryptowährungen und DeFi-Protokollen.
Alle Artikel von Sven Meisinger